Gigabyte met en garde contre une faille du noyau GCC : mise à jour du Control Center vivement recommandée
Par Magnus Ohle Publié 4 min de lecture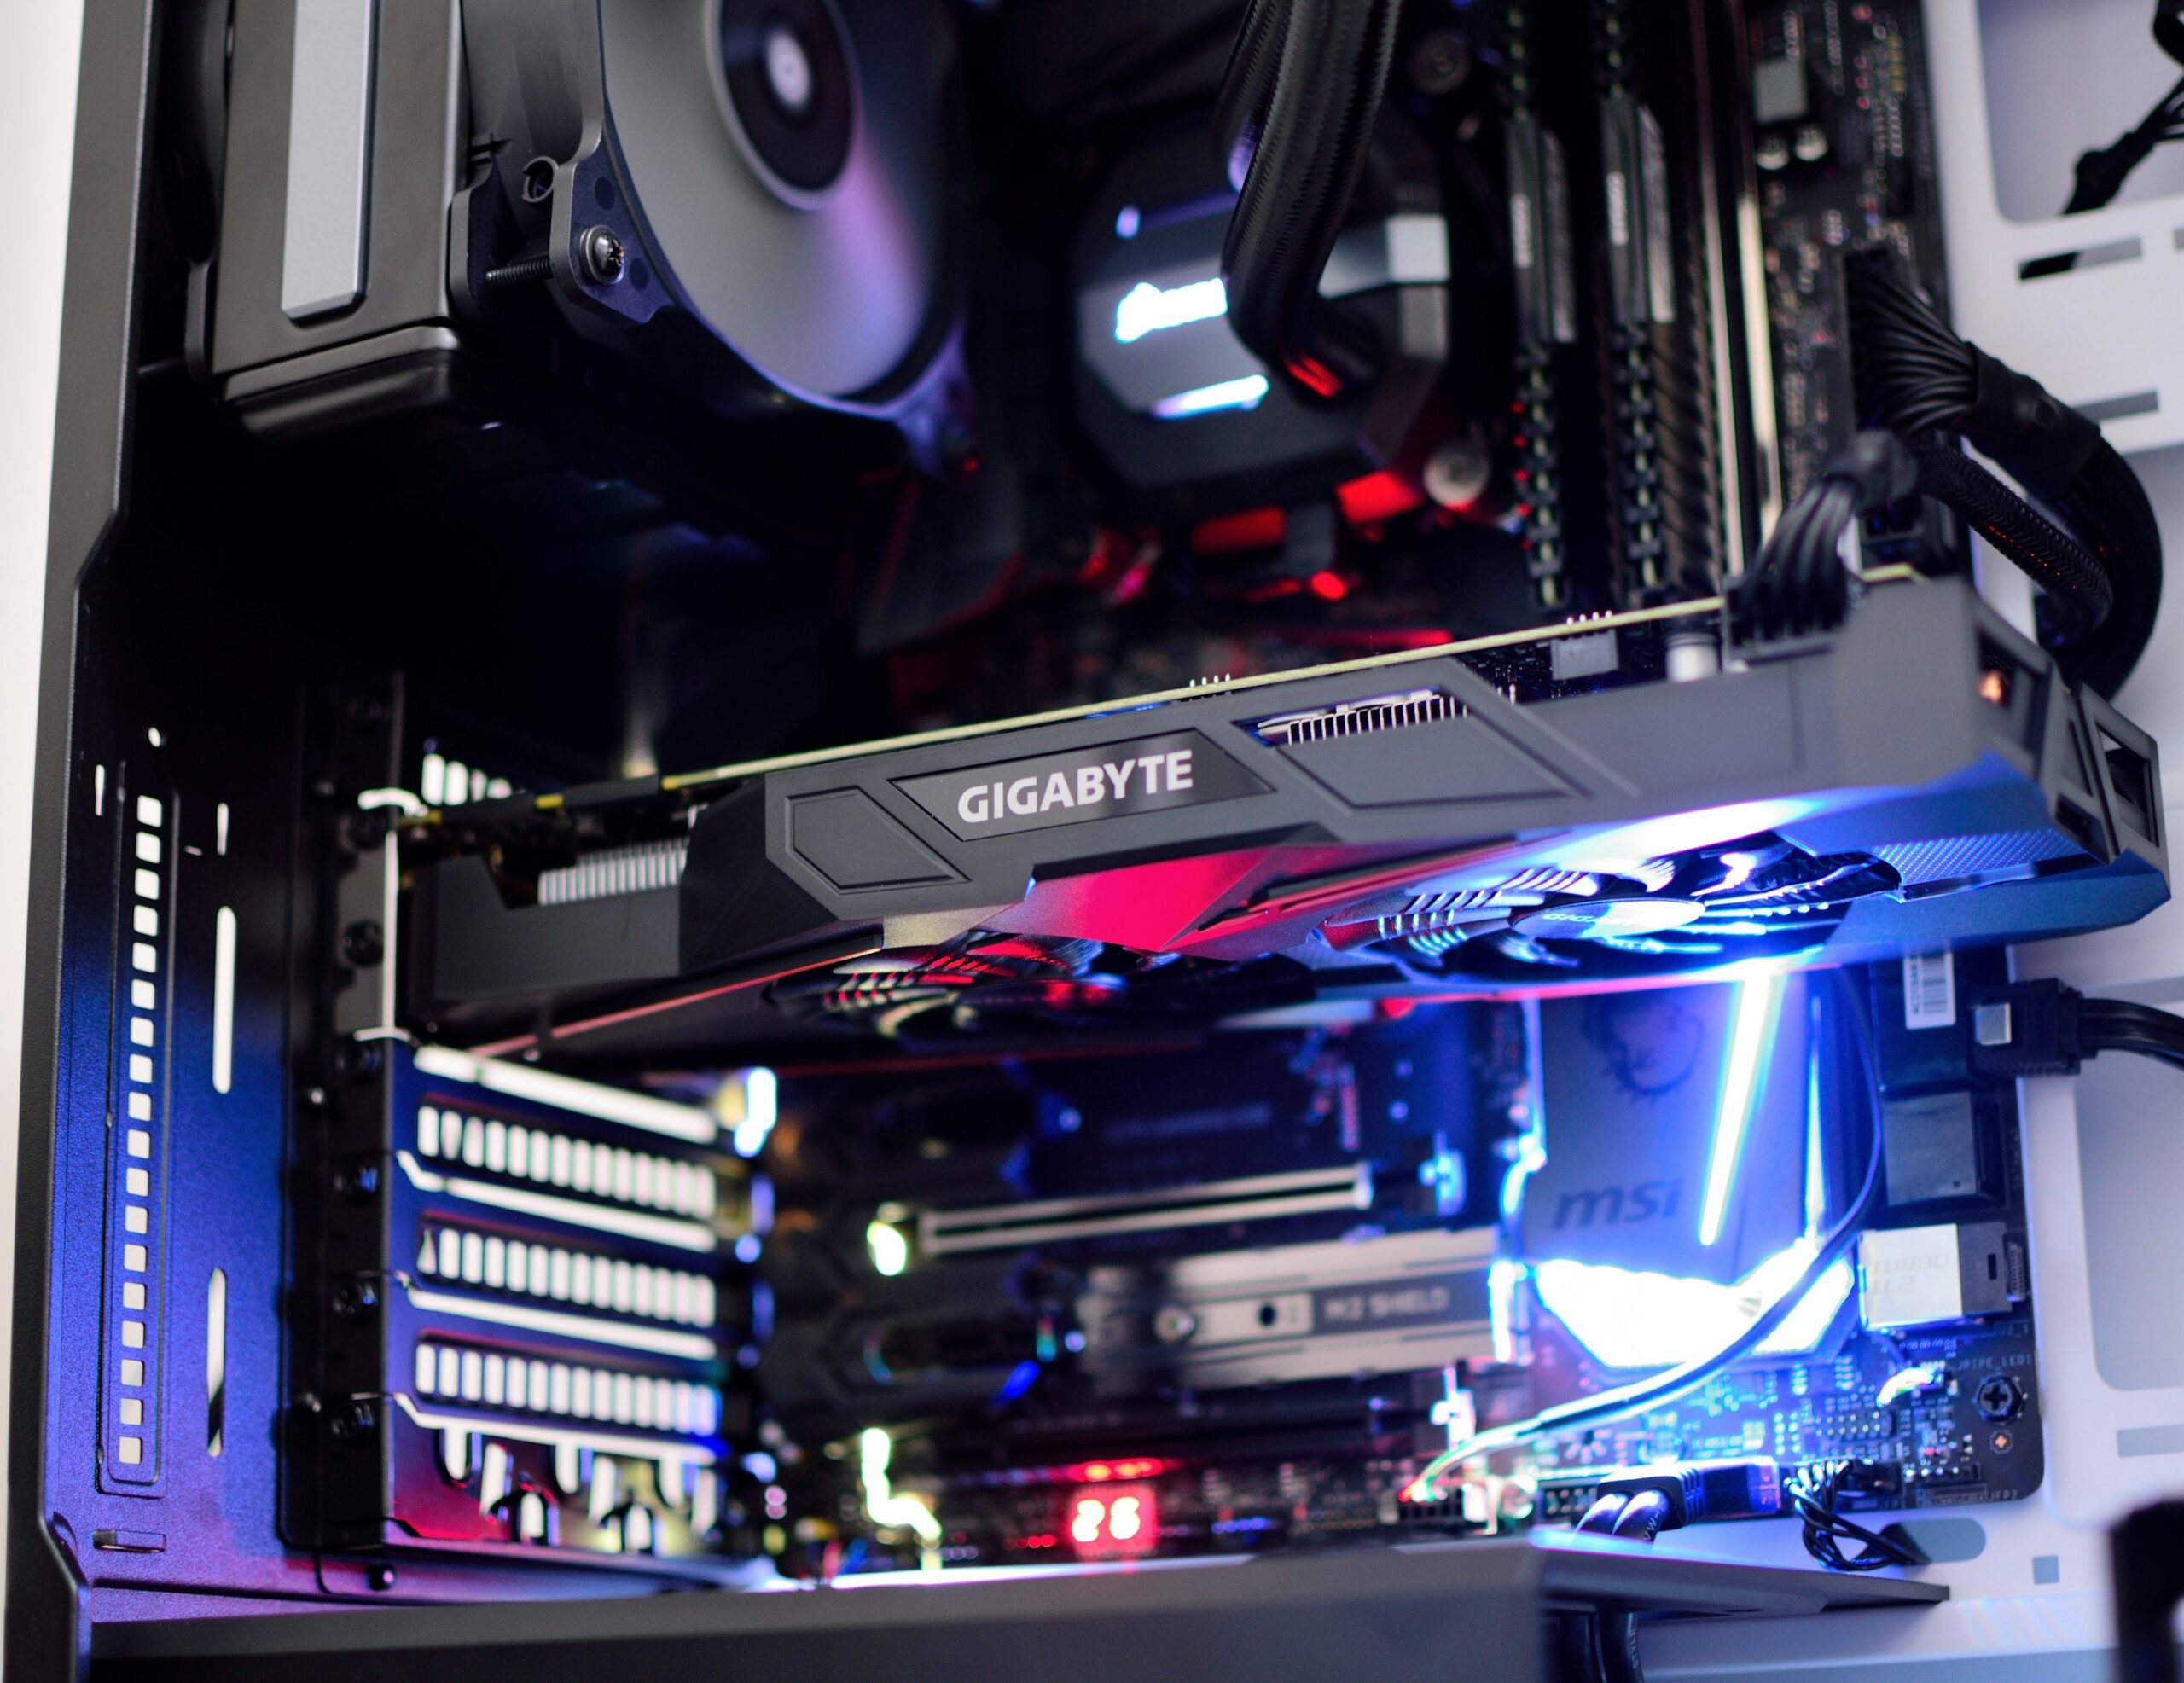
Gigabyte a confirmé une nouvelle faille de sécurité dans GIGABYTE Control Center (GCC), par laquelle un attaquant déjà connecté localement peut obtenir un accès étendu au noyau Windows et au matériel sous-jacent. Sont concernés les pilotes noyau GVCIDrv64.sys et gdrv3.sys, qui font partie du logiciel Gigabyte.
Ce qui t’attend ici
Le fabricant classe le problème avec un score CVSS de 8,8, soit « High », et recommande explicitement aux utilisateurs de mettre GCC à la version actuelle. Une version corrigée est déjà disponible.
Qu’est-ce qui est exactement vulnérable ?
Selon l’avis de sécurité publié par Gigabyte, la cause se situe dans les interfaces IOCTL des deux pilotes noyau. Des contrôles d’accès et des vérifications des entrées suffisants y faisaient défaut. Un attaquant local authentifié peut ainsi envoyer des requêtes spécialement préparées au pilote et, entre autres, mapper de la mémoire physique ou accéder directement aux interfaces matérielles.
C’est important, car les pilotes noyau sous Windows fonctionnent avec des privilèges très élevés. Celui qui peut abuser de leurs interfaces ne se situe plus au niveau d’autorisation normal d’une application de bureau. Gigabyte cite comme conséquences possibles une élévation locale de privilèges, une configuration matérielle non autorisée et, dans le pire des cas, une compromission complète du système.
Pas d’attaque « depuis Internet » sans accès local
L’évaluation du risque nécessite tout de même un peu de contexte. Selon le vecteur CVSS de Gigabyte, il s’agit d’une voie d’attaque locale : l’attaquant doit déjà pouvoir exécuter du code sur la machine ou être authentifié localement. Il ne s’agit donc pas d’une vulnérabilité permettant à des sites web quelconques ou à des systèmes distants de prendre le contrôle d’un PC non corrigé sans autre accès.
La faille devient surtout problématique en tant que maillon d’une chaîne d’attaque. Un logiciel malveillant qui ne fonctionne d’abord qu’avec des droits utilisateur restreints pourrait, par exemple, exploiter un pilote vulnérable pour pénétrer plus profondément dans le système et contourner les mécanismes de protection du système d’exploitation.
Ces versions corrigent la faille
Gigabyte indique deux versions minimales pour les composants mis à jour : GIGABYTE Control Center 26.08.28.01 ou GBT_VGA 26.08.24.01, ou une version plus récente. L’entreprise conseille aux utilisateurs concernés de se mettre à jour via GCC LiveUpdate ou d’installer le logiciel actuel depuis la page d’assistance du produit Gigabyte concerné.
Sur les pages d’assistance allemandes actuelles, Gigabyte propose désormais des packs complets contenant GCC Main Program 26.08.28.01 ainsi que les composants VGA 26.08.24.01 ou plus récents. Ceux qui ont installé GCC ne doivent donc pas seulement vérifier le numéro de version principal visible, mais mettre à jour l’ensemble du pack via LiveUpdate ou la page d’assistance du produit.
Gigabyte renforce les interfaces des pilotes
Pour les versions corrigées, Gigabyte décrit plusieurs modifications : des interfaces à haut risque inutiles pour le mappage direct de la mémoire physique ont été supprimées, les accès matériels nécessitent des vérifications de privilèges supplémentaires et les entrées IOCTL sont validées de manière plus stricte. Les requêtes vers des registres matériels sensibles et des zones de configuration doivent ainsi être bloquées.
La faille de sécurité n’est par ailleurs pas identique à CVE-2026-9492, que Gigabyte avait publiée début septembre pour le pilote séparé MyPortIO_x64.sys du module DRAM Lighting du Control Center. Là aussi, des attaquants locaux pouvaient accéder à la mémoire physique via des commandes IOCTL insuffisamment sécurisées. Pour ce problème plus ancien, Gigabyte indique MBStorage_26.09.08.01 ou une version plus récente comme version corrigée.
Ce que les utilisateurs doivent faire maintenant
Ceux qui ont installé GIGABYTE Control Center sur un PC de jeu ou un ordinateur portable doivent ouvrir l’application et rechercher des mises à jour via LiveUpdate. Sinon, le dernier pack GCC peut être téléchargé depuis la page d’assistance de la carte mère, de la carte graphique ou de l’ordinateur portable concerné.
Selon l’état actuel de Gigabyte, aucune solution de contournement manuelle n’est nécessaire une fois les pilotes mis à jour installés. Les utilisateurs qui n’utilisent pas GCC n’ont pas besoin de l’installer pour le correctif. L’essentiel est que, sur les systèmes avec GCC, aucune ancienne version vulnérable des pilotes ne subsiste.
Source : avis de sécurité Gigabyte du 21 septembre 2026.